生成AIの出力は誰が確認する?担当者の決め方とチェック体制の作り方
目次
目次
生成AIは自然な文章や提案を出せますが、内容の正確性や権利関係、個人情報の扱いなどリスクが伴います。「人が確認する」というルールだけでは、誰が何をどのレベルで確認するのか曖昧になり、重要な出力が誤って公開されたり、逆にすべてが法務に集中して業務が止まったりします。
結論(先に答え)
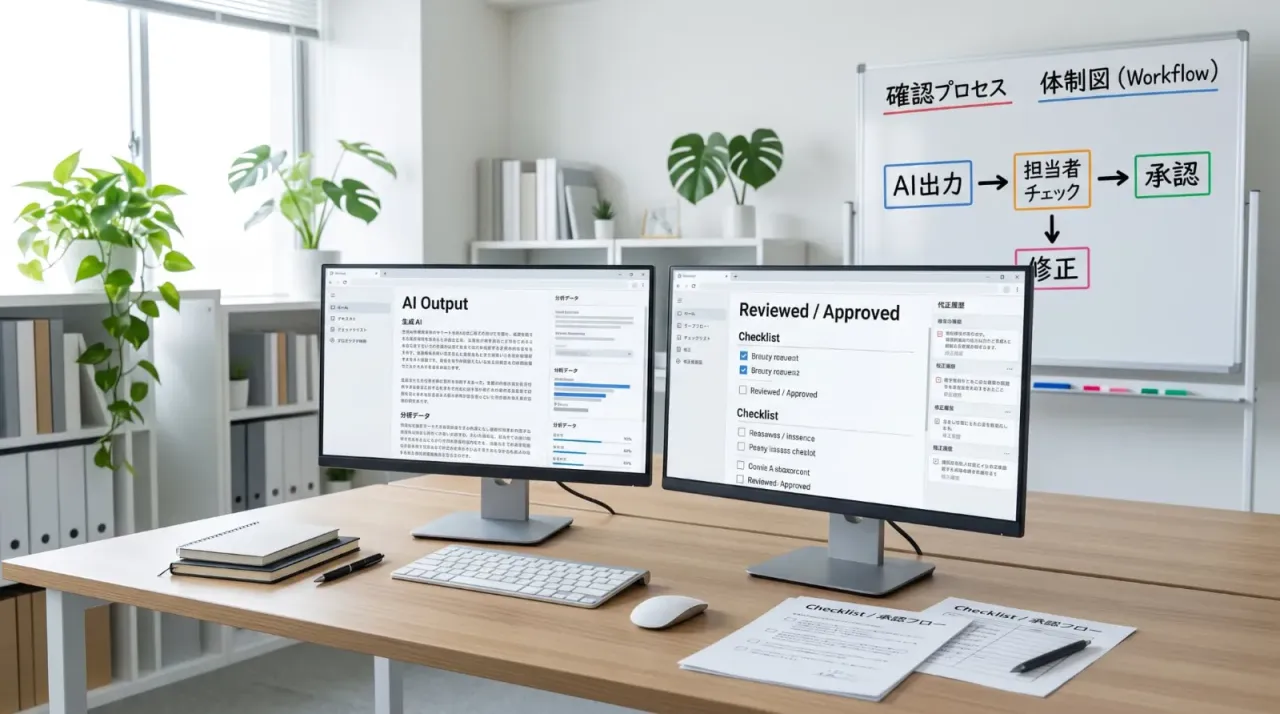
生成AIの出力確認は「役職」だけで決めず、次の4点で判断します:1) 利用範囲、2) 誤りの影響、3) 必要な専門性、4) 会社の公式見解か。基本は作成者(AI利用者)が一次チェックを行い、リスクが上がるほど別担当者→業務責任者→法務・セキュリティ等の専門部門を追加します。
誰が確認すべきか:低・中・高の3段階ルール
低リスク:原則として利用者本人が確認
対象例:個人のアイデアメモ、非公開の下書き、会議の論点整理など。即時修正が可能で、外部影響が小さいもの。
確認ポイント(必須): - 指示した条件を満たしているか、明らかな誤りはないか、 - 数字・固有名詞で明らかな間違いがないか、 - 出力に不要な個人情報や機密が含まれていないか(出力の確認)
中リスク:別の業務担当者や上司によるピアレビュー
対象例:社内正式文書、顧客向けメール、営業提案書、部門共有の分析資料など。
確認ポイント: - 事実関係・出典の裏取り、 - 業務上の解釈が妥当か、 - 顧客や社内メンバーに誤解を与えない表現か、 - 社内手続きやテンプレートに合っているか
高リスク:業務責任者+専門部門によるレビュー(法務・セキュリティ等)
対象例:Webサイトやプレスリリース、契約書、規制対象の文書、医療・金融・法律等の専門的情報、個人情報や営業秘密を含むもの、本番用や外部公開するソースコード。
確認ポイント: - 法令・契約・規制に適合しているか(法務)、 - 著作権・商標など権利関係の懸念がないか(知財)、 - 情報セキュリティ上の問題や脆弱性がないか(セキュリティ)、 - ブランド・倫理上の懸念がないか(広報・コンプライアンス)
確認者を決める4つの判断軸
- どこで使うか:個人、部門内、全社、顧客・取引先、一般公開
- 誤りが与える影響:容易に訂正できるか、金銭・信用に影響するか
- 専門的判断の必要性:法令、医療、会計、技術的検証が必要か
- 会社の公式見解として扱われるか:企業名で公開、契約上の意思表示になるか
判断原則:「社外公開」「重要な意思決定」「専門判断が必要」「会社の公式見解になる」いずれかに該当するものは、作成者のみの承認で公開・利用してはいけません。ただし、定型テンプレートを使った外部送付など、誤りの影響が限定的な場合は例外ルールを定めても構いません。
リスク判定の簡易フロー(4質問)
- 社外へ公開・送付するか? → 原則は別担当者以上の確認。ただし承認済みテンプレートや誤りを容易に訂正できる定型送付は例外化可能。
- 重要な意思決定に使うか? → はいなら業務責任者が確認または承認者に。意思決定の重要度に応じて専門家も追加。
- 法令・契約・権利・機密に関係するか? → はいなら対応する専門部門へエスカレーション。
- 誤りが重大損害につながるか? → はいなら高リスク扱いで専門レビューと最終承認を必須に。
誰が何を確認するか:担当者マトリクス(抜粋)
確認項目 | 一次確認者 | 必要に応じた専門確認者 | 最終判断者 |
|---|---|---|---|
指示・要件適合 | AI利用者(作成者) | — | 業務責任者 |
数字・固有名詞・引用 | AI利用者/別担当者 | 業務専門家 | 業務責任者 |
法令・契約の適合 | 作成部門 | 法務・コンプライアンス | 業務責任者(契約権限者) |
個人情報・機密の有無(出力) | AI利用者 | 情報管理・セキュリティ | 情報管理責任者 |
ブランド表現・公表可否 | 作成部門 | 広報・ブランド担当 | 公開責任者 |
コード(本番/外部公開) | 開発者 | セキュリティ担当 | 開発責任者 |
注:専門部門は「その領域のリスクを確認し、修正条件や利用条件を助言」します。専門部門の確認があっても、最終的な業務上の承認責任は所管部門に残るのが一般的です(ただし自社の職務権限規程や業界規制に従ってください)。
作成者・確認者・承認者・相談先の役割(RACIの考え方)
実務では役割を明確にするためRACIを使います。重要なのは、1つの業務に対して「責任(A)」を誰が持つかを明確にすることです。
業務 | 作成者 | 確認者(ピア) | 業務責任者(承認) | 専門部門 |
|---|---|---|---|---|
AI出力作成・一次確認 | R | — | A(低リスクは不要) | — |
事実・要件の二次確認 | C | R | A | 必要時C |
専門リスクの確認 | C | C | A | R |
修正対応 | R | C | A | 必要時C |
公開・利用の決定 | C | C | A/R | C |
R=実行、A=最終承認責任、C=相談・参照。低リスクでは業務責任者の個別承認を不要にする運用が現実的です。
成果物別の確認体制例
成果物 | リスク目安 | 確認者 | 承認者 |
|---|---|---|---|
個人用メモ | 低 | 利用者本人 | 不要 |
社内マニュアル | 中 | 作成者+業務担当者 | 部門長 |
顧客向けメール | 中 | 作成者+上司または別担当者 | 顧客対応責任者 |
営業提案書 | 中〜高 | 営業+上司 | 営業責任者 |
Web記事(公開) | 中〜高 | 編集担当+事実確認者 | メディア責任者(法務C) |
プレスリリース | 高 | 広報+関係部門+法務 | 広報責任者 |
契約書の下書き | 高 | 業務部門+法務 | 契約権限者 |
本番用ソースコード | 中〜高 | 開発者+コードレビュアー | 開発責任者 |
専門部署へエスカレーションする具体条件
- 法務:法令解釈、契約上の権利義務、補償責任につながる恐れがある場合
- 知財・広報:著作権・商標の疑義、ブランド毀損の懸念、センシティブ表現を含む場合
- 情報管理・セキュリティ:個人情報や営業秘密を含む、外部AIサービスへの入力が問題となる場合、生成コードの脆弱性が懸念される場合
また一次情報で裏づけられない、信頼できる出典が無い、複数の情報源で食い違うといったケースも判断保留・専門確認のトリガーにしてください。
中小企業で専任部門がない場合の対応(実践的)
- 事前にリスク別に担当者を決める(例:低=利用者、 中=部門長、 高=経営者+外部専門家)
- 一人で確認する場合は一定時間を空けて再確認し、一次情報で裏取りする
- 外部専門家へ相談する基準を明確に(弁護士、税理士、外部セキュリティ事業者等)
- 適切な専門家を確保できない高リスク用途は利用を制限する
すぐ使える生成AI出力チェックリスト(実務用)
※高リスクではこのチェックに加え、専門部門の確認を必須にしてください。
- 事実・情報源
数字・統計を一次情報で確認した
- 人名・企業名・商品名が正しい
- 引用元が実在し、本文が主張を裏付けている
- 公開日・更新日が最新である
- 目的・品質
指定要件を満たしている
- 対象読者に合った表現である
- 論理の飛躍や矛盾がない
- 法務・権利・情報管理
出力に不必要な個人情報や営業秘密が含まれていない
- 第三者の著作権・商標権を侵害する懸念がないか確認した(懸念があれば知財/法務へ)
- 外部AIサービスへ入力してはいけない情報を送っていないか(入力時のルール)
- 承認
リスク判定(低・中・高)を行った
- 必要な専門確認を受けた
- 最終承認者が公開・利用を許可した
確認記録(ログ)に残すべき項目:リスク別の目安
リスク | 記録の目安 |
|---|---|
低 | 利用履歴(誰がいつ作成・利用したか)や簡易メモ。プロンプトや元出力の全保存は不要。 |
中 | 成果物、確認者・確認日時、主要な参照先、主な修正点 |
高 | 使用したツール・モデル、入力プロンプト(機密情報を除く)、参照一次情報、元出力、修正内容、専門確認の記録、承認履歴 |
保存時の注意:プロンプトやログ自体に個人情報や秘密情報を含めない、保管場所のアクセス制御と保存期間を定める、低リスクと高リスクで保存ルールを分けること。
運用負荷を抑えるテクニック
- 低リスク用途を明文化して承認不要の範囲を設定する
- 承認済みプロンプトやテンプレートを用意する(承認済みテンプレート利用は例外化可能)
- 自動化可能なチェック(禁止語・個人情報検出・表記揺れ・URL検査等)はツール化し、人は業務判断に集中する
- 一定期間問題がなければ抜き取りチェックに移行するルールを作る
導入手順:5ステップで進める
- 生成AIを使う成果物を洗い出す(一覧化)
- 各成果物を低・中・高にリスク分類する(4つの判断軸/フローを利用)
- 確認項目ごとに担当者(作成者・確認者・承認者)を割り当て、RACIで整理する
- 承認ルールとエスカレーション先を決め、回答期限や緊急時の対応も明記する
- 記録フォーマットを作り、KPI(差し戻し率、公開後訂正件数、レビュー時間等)で定期的に改善する
よくある質問(FAQ)
Q. すべての生成AI出力は別の人が確認すべきですか?
A. いいえ。個人利用や誤りの影響が小さい低リスクの出力は利用者本人の確認で問題ありません。ただし数字・固有名詞や個人情報の混入は本人でも必ずチェックしてください。
Q. 上司が確認すれば法務チェックは不要ですか?
A. 上司の確認で十分な場合もありますが、法的解釈や権利関係が絡む場合は法務・知財へ別途相談してください。上司は業務妥当性の判断者であり、法的責任の専門家とは限りません。
Q. 生成AIに生成AIの出力チェックをさせてもよいですか?
A. 補助ツールとしては有効です(たとえば、禁止語検出や表記統一)。ただし、最終的な事実確認や法的判断は人が行ってください。AI同士で同じ誤りを見逃すリスクがあります。
Q. 確認履歴は全部保存すべきですか?
A. リスクに応じて保存範囲を決めます。高リスクは詳細な履歴を保存、中リスクは主要項目、低リスクは簡易履歴で問題ありません。保存はアクセス制御下で行ってください。
参考・ガイドライン(例)
まとめ(実務者へのアドバイス)
まずは自社の生成AI利用ケースを洗い出し、4つの判断軸でリスクを判定してください。低・中・高に応じて作成者・確認者・承認者を明確に割り当て、チェックリストと記録ルールを定めましょう。専門部署が限られる場合は外部専門家の利用基準を用意し、高リスク用途は運用制限を設けることが安全です。
必要であれば、「自社用リスク判定シート」や「確認者割当テンプレート」の作成支援も可能です。まずは成果物一覧を作り、本記事の5ステップで分類してみてください。